

+420 222 360 250
obchod@amenit.cz
podpora@amenit.cz
Podmínky technické podpory
Žádost o odbornou pomoc
Podpora Windows 10 oficiálně skončila. Jak se připravit na Windows 11?
7.9.2026
Kyberzločinci útočí na školství, na darknetu obchodují s daty studentů i přístupy do škol
27.8.2026
Hlavním rizikem jsou pro mobily v Evropě trojské koně i potenciálně nebezpečná verze aplikace Telegram
25.8.2026
ESET a EVC Group vyvinou bateriová úložiště odolná vůči kybernetickým útokům
24.8.2026
Rozsáhlá kampaň zaměřená na krádež přihlašovacích údajů ke cloudu Azure zasáhla McDonald's, Vodafone i další nadnárodní společnosti
21.8.2026
Kybernetické riziko pro české firmy prudce roste. Počet útoků meziročně vyskočil o více než třetinu
18.8.2026
ESET: Malware s funkcí nebezpečného kurýra stál v červenci za téměř polovinou všech útoků na české počítače
17.8.2026
Hrozby pro macOS: Hackeři opět lákali na stažení aplikace Microsoft Teams, cílem bylo šířit infostealer
12.8.2026
Zákaznická AI podpora Mety pomohla hackerům zcizit tisíce instagramových účtů
11.8.2026
ESET: V červnu vzrostl počet zachycených falešných her s trojským koněm
více v archivu
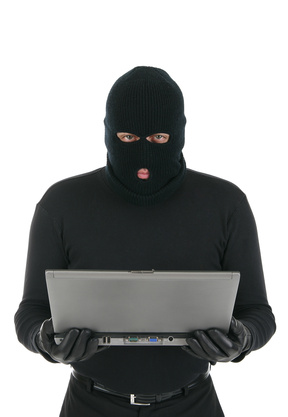
Duševní vlastnictví jako výborný obchodní artikl počítačových podvodníků...

Počítačoví podvodníci se stále více zajímají o duševní vlastnictví firem, státních institucí a dalších organizací.
ZDROJ: www.securityworld.cz
Pro útočníky je mnohem výnosnější soustředit se na duševní vlastnictví firem a dalších institucí, např. vlád a státních agentur. Na současném černém trhu se výborně prodávají státní tajemství, zdrojové kódy softwaru, databáze softwarových chyb, archivy firemních důvěrných e-mailů, znění právních smluv, technická dokumentace k výrobkům nebo údaje o konfiguraci systémů SCADA (aplikace pro řízení průmyslových procesů).
Útoky proti všem.
Ukazuje se, že zločinci jsou ve snaze získat cenná data schopni vyvinout systematické úsilí, které v případě některých cílů trvá i několik roků. Operation Shady RAT mapuje posledních pět let útoků proti více než 70 velkým nadnárodním firmám, vládám i neziskovým organizacím.
Postiženy byly instituce v celkem 14 zemích, což se zdá skoro neuvěřitelné.
Kompromitována byla data subjektů velmi různého typu: od americké vládní agentury po vietnamskou, státem vlastněnou firmu, od dodavatelů armády po firmu podnikající na poli satelitní komunikace.
Mezi ukradenými daty jsou pak i takové speciální informace, jako databáze odposlechů nebo mapy ropných polí.
Slovo RAT v názvu studie současně znamená zkratku nástroje pro vzdálený přístup
(Remote Access Tools); právě tyto nástroje útočníci často používali k další práci s kompromitovanými sítěmi. Mnohdy se jim dařilo fungovat zcela nepozorovaně.
„Velké firmy se dnes dělí de facto na dvě kategorie: na ty, které vědí, že byly napadeny, a na ty, které sice napadeny byly rovněž, ale nevědí o tom," uvádí Dmitri Alperovitch, výzkumník hrozeb ve společnosti McAfee a hlavní autor studie.
Značnou mediální pozornost si letos získaly bezpečnostní incidenty RSA, Lockheed Martin nebo Sony, ovšem tyto firmy pravděpodobně nepředstavují žádnou výjimku. Většina postižených organizací, sledovaných v rámci studie, únik dat pravděpodobně vůbec nezaznamenala – až do chvíle, kdy jim tuto informaci poskytla společnost McAfee.
Není jasné, jak útočníci s ukradenými daty naložili. Možná část z nich prodali konkurenci napadených firem, která je teď použije ve vlastních produktech. Vyčíslit celkové ztráty je obtížné, v některých případech však útoky mohou poškodit nejen dotčené organizace, ale i celé země, tvrdí D. Alperovitch ve zprávě. Uvádí rovněž, že tato operace znamená největší „přesun" duševního vlastnictví, k němuž kdy došlo v dosavadních lidských dějinách.
Podle údajů byly informace o probíhajících útocích získány, když ve spolupráci s bezpečnostní komunitou byl objeven jeden z řídicích (command-and-control) serverů podvodníků.
Pouze na tomto jediném serveru se nacházela ukradená data v objemu petabajtů. Všechny tyto akce provedla, zdá se, jediná skupina útočníků, která používala příslušný řídicí server. Vše se pravděpodobně uskutečňovalo s podporou nějaké vlády nebo obdobné instituce disponující dostatečnými zdroji pro činnost podobného rozsahu. V souvislosti s kybernetickou špionáží bývá nejčastěji zmiňovanou zemí Čína (nebo Rusko), závěry studie Operation Shady RAT ale nikoho konkrétního nejmenují.
Akce profesionálů.
Jak se ukazuje, operace Aurora – útok proti Googlu – i Night Dragon – útok proti energetickým firmám – představují jen špičku ledovce. Postupy typu APT (Advanced Persistent Threats, pokročilé přetrvávající hrozby) jsou dnes mnohem častější, než si řada potenciálních obětí připouští.
Útočníci provádějící akce každopádně disponovali mnohem většími znalostmi i zdroji než aktivistické amatérské skupiny hackerů, jsou jsou Anonymous nebo LulzSec. Operace postupovala promyšleně, zaměřovala se nikoliv na destrukci, ale na cenné duševní vlastnictví.
Útok byl velmi komplexní, neomezoval se na jediný typ malwaru nebo zneužití konkrétní zranitelnosti. Prováděné postupy byly přesně cílené (spear phishing). Na počátku stál obvykle e-mail odeslaný tak, aby v případě kompromitování počítače byl ovládnut účet s co nejvyššími oprávněními; následovala snaha ovládnout i další počítače, aby tak v případě vyčištění jednoho stroje útočníci neztratili přístup do sítě.
Celá kauza rozhodně není u konce a útočníci jsou podle všeho stále aktivní. Likvidace jednoho řídicího serveru neznamená, že si vzápětí nezřídí nový. Vyřadit z činnosti celou infrastrukturu podvodníků je přitom obtížné, protože to závisí na vymahatelnosti práva po celém světě.
Anatomie útoku
- Příprava: Zmapování struktury organizace, volba kontaktů (e-mailových adres), snaha o „sociální zmapování“ cílů (zaměstnanců), pokus získat insidera.
- Průnik: Personalizovaný phishingový e-mail obsahující podvodný dokument PDF nebo DOC nebo linky na web pokoušející se o útok typu drive-by download. Další varianty: rozesílání médií DVD nebo USB flash s malwarem. Využívání různých zranitelností typu zero day v běžně používaném softwaru.
- Vznik zadních vrátek: Pokus kompromitovat účet s co největšími oprávněními, snaha o zvýšení oprávnění. Potřeba kompromitovat další počítače pro případ, že útočníci přijdou o přístup k původnímu. Instalace dodatečného malwaru ve firemní síti.
- Zapojení do infrastruktury: Instalace trojských koní a keyloggerů, které útočníci budou moci vzdáleně spravovat. Zřízení šifrovaného tunelu mezi kompromitovanými počítači a řídicím (command and control) serverem.
- Prohledávání sítě a krádeže dat
- Dodatečné škody: Instalace trojských koní do objevených zdrojových kódů, narušení kritických systémů SCADA apod.
- Monitoring: Snaha vyhnout se detekci, aktualizace malwaru, odinstalování kódů, u nichž je nejvyšší riziko odhalení. Další sledování provozu sítě a dat. V této fázi útočníci také analyzují ukradená data a zřejmě se je pokoušejí zpeněžit.
Tipy pro ochranu
- Zabezpečení e-mailu a webové štíty: tyto nástroje by měly snížit riziko doručení e-mailu obsahujícího škodlivou přílohu. Webový štít by měl uživateli zabránit po kliknutí na link zobrazit podvodný web.
- Komplexní ochrana koncových bodů: měla by bránit stahování a instalaci malwaru do počítačů.
- Firewall a systém IPS (prevence vniknutí): měly by odhalit komunikaci mezi kompromitovaným počítačem a řídicím serverem podvodníků.
- Whitelist aplikací: Měl by v podnikové síti povolit pouze provoz schválených aplikací.
- Monitoring databází: Měl by zabránit nebo alespoň odhalit neoprávněný přístup ke kritickým databázím.
- Implementace šifrování: Kritická data pak budou i v případě krádeže pro útočníky bezcenná.
- Systémy DLP (Data Loss Prevention): Monitoring pohybu kritických dat.
- Ostatní: analýza fungování sítě (může odhalit podezřelé chování), systém pro centrální správu zranitelností (umožňuje včasnou a efektivní instalaci bezpečnostních záplat), školení uživatelů...





Možnosti platby:
- převodem na účet
- platební kartou


Možnosti dodání:
- elektronické licence - zdarma
- dárky k objednávce - zdarma
