

+420 222 360 250
obchod@amenit.cz
podpora@amenit.cz
Podmínky technické podpory
Žádost o odbornou pomoc

Tlačítko pro odstoupení od smlouvy bude nová povinná výbava e-shopů
11.9.2026
Podpora Windows 10 oficiálně skončila. Jak se připravit na Windows 11?
7.9.2026
Kyberzločinci útočí na školství, na darknetu obchodují s daty studentů i přístupy do škol
27.8.2026
Hlavním rizikem jsou pro mobily v Evropě trojské koně i potenciálně nebezpečná verze aplikace Telegram
25.8.2026
ESET a EVC Group vyvinou bateriová úložiště odolná vůči kybernetickým útokům
24.8.2026
Rozsáhlá kampaň zaměřená na krádež přihlašovacích údajů ke cloudu Azure zasáhla McDonald's, Vodafone i další nadnárodní společnosti
21.8.2026
Kybernetické riziko pro české firmy prudce roste. Počet útoků meziročně vyskočil o více než třetinu
18.8.2026
ESET: Malware s funkcí nebezpečného kurýra stál v červenci za téměř polovinou všech útoků na české počítače
17.8.2026
Hrozby pro macOS: Hackeři opět lákali na stažení aplikace Microsoft Teams, cílem bylo šířit infostealer
12.8.2026
Zákaznická AI podpora Mety pomohla hackerům zcizit tisíce instagramových účtů
více v archivu
ESET: Špionážní malware v lednu ztrácel na škodlivou reklamu, ta zamířila hlavně do Česka a Polska

Platforma Android v lednu opět potvrdila svou pověstnou proměnlivost v otázce kybernetických rizik. Zatímco ještě na konci roku převládal v Evropě špionážní škodlivý kód Agent.FNM, už v lednu ho opět vystřídal reklamní malware. V pětině všech zachycených škodlivých kódů se tentokrát totiž objevil trojský kůň Hiddad, který zobrazuje agresivní reklamu, skrývá se v zařízení a dokáže stahovat další hrozby. Jeho hlavním cílem bylo v lednu Polsko a Česká republika.
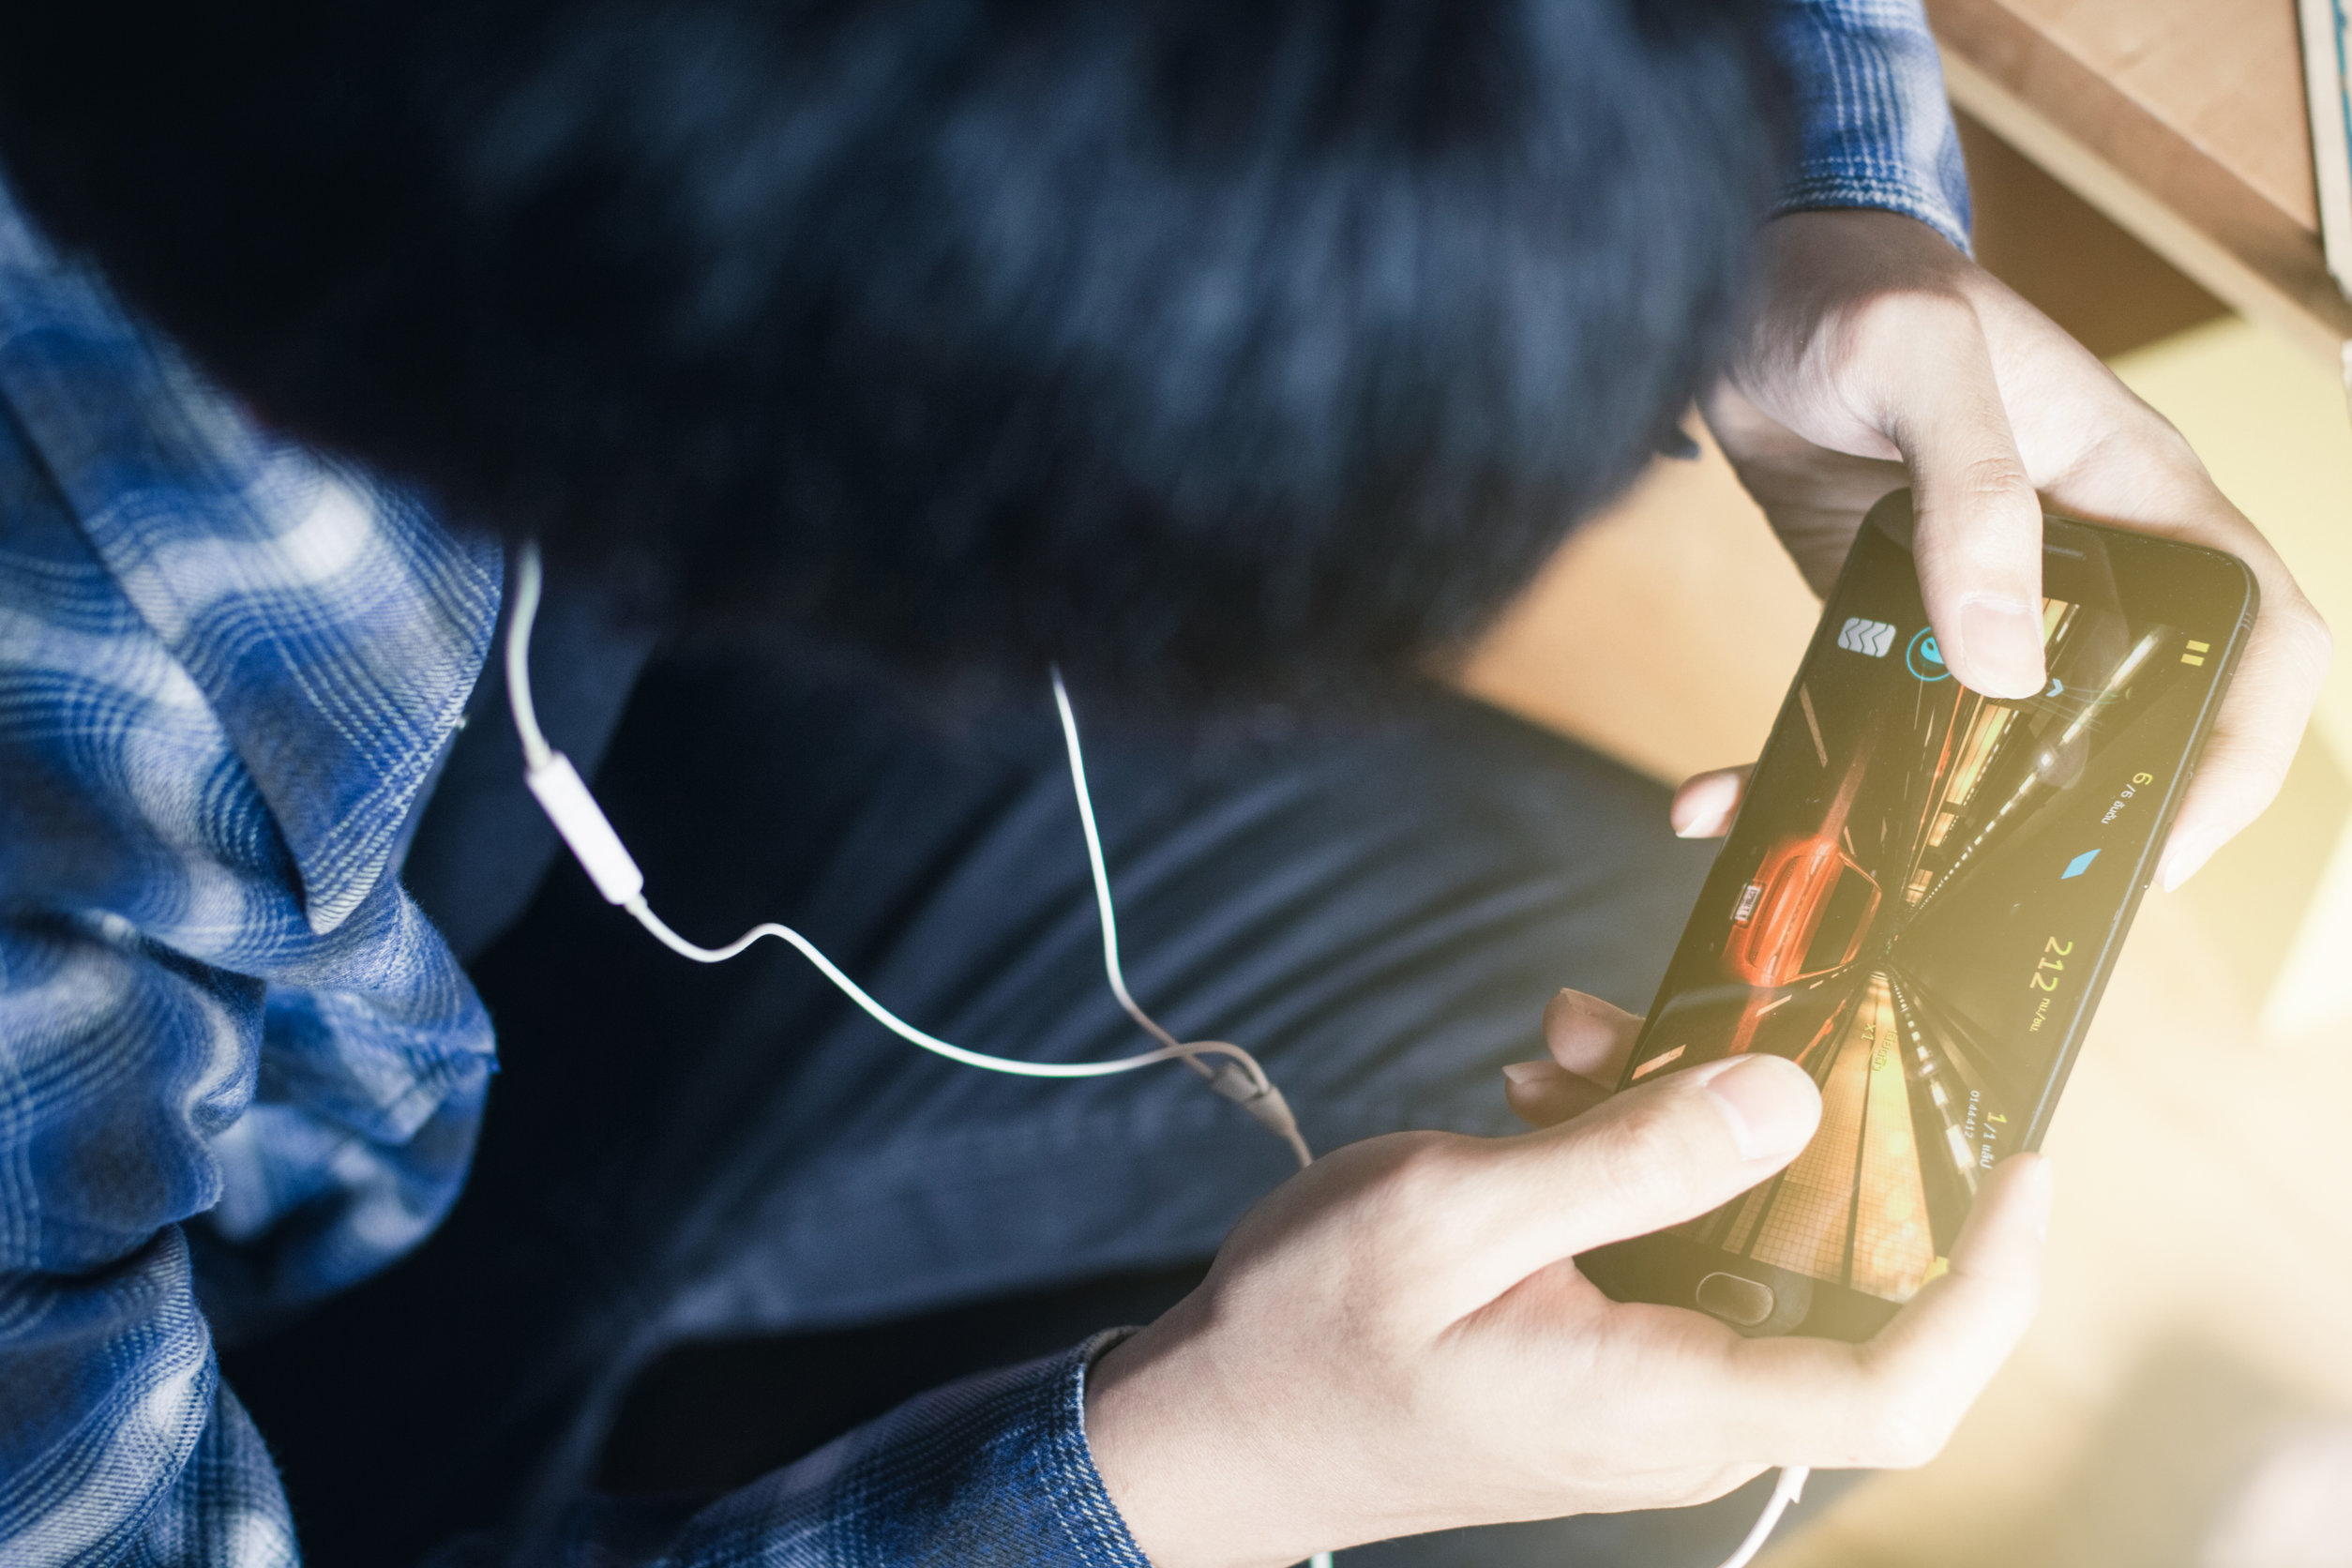
"Jak můžeme vidět z naší poslední analýzy, poté, co útočníci na konci loňského roku vyzkoušeli na platformě Android nový špionážní malware, se už v lednu opět vrátili k reklamnímu škodlivému kódu. Není to ale tentokrát starý známý adware Andreed. V lednu totiž poměrně znatelně stoupl počet případů trojského koně Hiddad," shrnuje aktuální situaci na platformě Android Martin Jirkal, vedoucí analytického týmu v pražské pobočce společnosti ESET.
Trojský kůň Hiddad se v telefonu skrývá a sleduje naši aktivitu
Adware neboli reklamní malware ke svému šíření využívá širokou paletu falešných verzí mobilních aplikací a her. Trojský kůň Hiddad se v lednu nejvíce skrýval ve škodlivých verzích hry Shadow Fight 2 a v nástrojích k editování videa či obrázků.
"Malware rodina Hiddad se kromě zobrazování agresivní reklamy vyznačuje ještě dalšími funkcemi, které by pro nás měly být varováním. Tento škodlivý kód se dokáže v systému Android dobře skrývat a není ho snadné odhalit. Ukrytý tak dokáže dělat škody dlouhou dobu. Umí sbírat informace o našem chování na internetu a o našem telefonu. Zároveň do zařízení stahuje další malware podle preferencí útočníka. Rozhodně tedy neplatí, že reklamní škodlivý kód představuje menší nebezpečí, jak by se někdo mohl mylně domnívat," vysvětluje Jirkal.
To, zda bude adware nadále přední hrozbou na platformě Android, se podle bezpečnostních expertů teprve ukáže. Špionážní malware Agent.FNM byl v lednu druhým nejčastějším rizikem, a to konzistentně po celý sledovaný měsíc. Jeho cílovou stanicí byla tentokrát spíše západní část Evropy, v jednotkách procent se objevil ale i v Česku. S ohledem na tento malware a potenciální rizika trojského koně Hiddad doporučují stahovat aplikace a hry pouze z oficiálního obchodu Google Play a zvážit pořízení moderního bezpečnostní softwaru.
Zdrojem malwaru může být i nekvalitní kamera
V jednotkách procent případů zachytili bezpečnostní experti v lednu také škodlivý kód v mobilní aplikaci pro správu IP kamery. Podle jejich analýzy se sice jednalo o neznámého výrobce, aplikace byla nicméně dostupná v legitimních obchodech. Nejvíce případů se opět objevilo v Polsku a České republice. V tuto chvíli se však podle všeho podařilo výrobci incident již napravit.
"Podle dat, které se nám podařilo k tomuto případu získat, se jednalo o škodlivý kód, který do zařízení stahoval další škodlivý obsah. Útok nicméně trval jen pár dní a zdá se, že výrobci se podařilo vše napravit. Situaci však nadále sledujeme. Rád bych zde poukázal ještě na jeden rozměr kyberhrozeb v případě platformy Android, a to jsou nekvalitní výrobky od neznámých značek s připojením k internetu. Pokud je škodlivý kód původem z legitimní aplikace výrobce, svědčí to o tom, že má velmi slabé zabezpečení. Obecně bych proto doporučoval nepořizovat si zařízení neznámých značek, i když by to znamenalo úsporu peněz – v konečném důsledku to za to nestojí," dodává Jirkal z ESETu.
Nejčastější kybernetické hrozby pro platformu Android v zemích EU za leden 2026:
- Android/Hiddad.BDJ trojan (19,36 %)
- Android/Agent.FNM trojan (8,67 %)
- Android/TrojanDownloader.Agent.BEV trojan (3,50 %)
- Android/Agent.FOA trojan (2,32 %)
- Android/Andreed trojan (2,11 %)
- Android/Agent.FNP trojan (2,01 %)
- Android/TrojanDropper.Agent.NAA trojan (1,20 %)
- Android/Spy.SpinOk trojan (1,14 %)
- Android/TrojanDropper.Agent.JHA trojan (1,10 %)
- Android/Spy.Banker.BGB trojan (1,10 %)
Uživatelé řešení ESET jsou před výše uvedenými typy hrozeb automaticky chráněni.
Zdroj: eset.cz





Možnosti platby:
- převodem na účet
- platební kartou


Možnosti dodání:
- elektronické licence - zdarma
- dárky k objednávce - zdarma
