

+420 222 360 250
obchod@amenit.cz
podpora@amenit.cz
Podmínky technické podpory
Žádost o odbornou pomoc
Malware CloudEyE stál v září za polovinou útoků na Česko, nejvíce od začátku letošního roku
20.10.2026
Hackeři rozpálili chladničky a mrazáky ve stovkách francouzských supermarketů
14.10.2026
Celosvětové dodávky počítačů ve 3. čtvrtletí roku 2026 klesly o 21 %
12.10.2026
Kybernetické hrozby se v éře AI mění každou hodinou
6.10.2026
Výrobci softwaru, aplikací i chytrých zařízení musí napadení hlásit do 24 hodin
1.10.2026
Nová verze eDokladů by měla u říjnových voleb obstát
30.9.2026
Kyberútočníky v srpnu nejvíce zaujala střední Evropa, své oběti lákali na výhody ve falešných mobilních aplikacích
24.9.2026
Ruští aktéři cílí na uživatele Signalu. NÚKIB vydává analýzu a doporučení, jak si aplikaci zabezpečit
23.9.2026
V Česku narostly případy dropperu, který útočníci prodávají jako nástroj k obcházení zabezpečení
18.9.2026
Tlačítko pro odstoupení od smlouvy bude nová povinná výbava e-shopů
více v archivu
PirateMatryoshka – odborníci z Kaspersky Lab objevili nový pokročilý malware

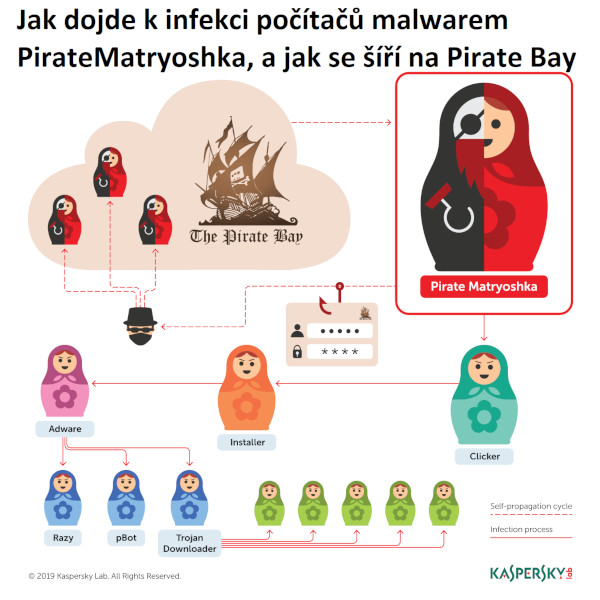
Odborníci společnosti Kaspersky Lab objevili nový malware šířený prostřednictvím stránky Pirate Bay – oblíbené databáze torrentů. Hlavním cílem malwaru je infikovat počítače uživatelů adwarem a nástroji, které umožní další instalaci škodlivých softwarů. Malware má několikavrstvou struktura a skryté, téměř neomezené množství funkcionalit. I proto ho odborníci pojmenovali po tradiční ruské panence matrjošce – PirateMatryoshka.
Torrenty se ve většině případů používají k šíření "pirátských" kopií různých souborů, a proto jsou ve většině zemí pro porušování autorských práv zakázány. I přes to jsou ale tyto služby velmi snadno přístupné na internetu. Často je využívají také kyberzločinci, kteří jejich prostřednictvím šíří zákeřné kódy. Uživatelé totiž často za účelem stažení ilegálního obsahu vypínají své bezpečnostní programy nebo ignorují systémová upozornění. To hackerům notně usnadňuje jejich nekalé aktivity.
Nově objevený malware PirateMatryoshka infikuje napadená zařízení Trojan-downloaderem (malwarem, který stahuje podvodné installery), který se maskuje jako hacknutá verze legitimního softwaru, který uživatelé na svých zařízeních běžně používají.
Malware využívá z pohledu sociálního inženýrství velmi zajímavý způsob sebe-propagace. Zatímco většina škodlivých kódů objevených na torrentech ke svému šíření využívá nově založené účty (tzv. seedery), malware PirateMatryoshka se šíří díky zavedeným účtům, které doposud nebyly využívány ke škodlivým aktivitám. Uživatelé tak při stahování obsahu od ověřených seederů nemají žádné podezření, že by se mohlo jednat o škodlivý soubor.
Poté co uživatel spustí instalaci souboru, iniciuje zároveň i infekci PirateMatryoshkou. Jako první se zobrazí domovská stránka Pirate Bay, která je ve skutečnosti phishingovou stránkou. Tady má uživatel zadat své přihlašovací údaje, aby mohl pokračovat v instalaci souboru. Tyto přihlašovací údaje později použije malware k vytvoření nových seederů, jejichž prostřednictvím bude šířit PirateMatryoshku. Podle analýzy Kaspersky Lab doposud na phishingovou stránku vstoupilo okolo 10 000 uživatelů.
Zákeřnost malwaru spočívá i v tom, že k infekci dojde i v případě, kdy uživatel odmítne vyplnit své přihlašovací údaje. V takovém případě malware rozbalí další zákeřné moduly, mezi které patří škodlivý clicker, který je mimo jiné schopný zaškrtnout políčko "souhlasím", čímž potvrdí instalaci adwaru. Ten následně zaplaví počítač nevyžádaným softwarem. Zhruba 70 % nainstalovaných programů tvoří adware jako je pBot a 10 % tvoří malware, který má za úkol do počítače zanést další škodlivé softwary, jako jsou Trojan downloadery. PirateMatryoshka tak kombinuje sofistikovaný malware s řadou funkcí, které slouží pro účinné šíření svého a dalšího obsahu.
"Poměrně často se setkáváme s několikavrstvými malwary, jako jsou droppery, nebo se škodlivými installery, které do počítače zanesou více programů najednou. PirateMatryoshka je ale unikátní svojí sofistikovaností, protože malware, který se do uživatelova počítače dostane prostřednictvím adwaru, může spustit další škodlivé installery. Když si uvědomíme, že se jedná o necílený, masový útok, který pro svou vlastní propagaci obsahuje phishingové komponenty, je PirateMatryoshka poměrně pokročilou hrozbou," upozorňuje Anton Ivanov, bezpečnostní odborník ze společnosti Kaspersky Lab.
Kaspersky Lab detekuje tento malware jako:
Trojan-Downloader.Win32.PirateMatryoshka
Trojan.Win32.InstClick
Aby uživatelé zůstali v bezpečí před touto hrozbou, doporučují odborníci Kaspersky Lab následující opatření:
- Používejte pouze legitimní software, který si stáhnete z oficiálních stránek.
- Zvláštní pozornost věnujte autentičnosti webových stránek. Neotevírejte ty, o jejichž autenticitě si nejste stoprocentně jistí.
- Nainstalujte si bezpečnostní řešení, které automaticky a bezpečně vyplňuje přihlašovací údaje, a které poskytuje komplexní ochranu před širokou škálou kybernetických hrozeb.





Možnosti platby:
- převodem na účet
- platební kartou


Možnosti dodání:
- elektronické licence - zdarma
- dárky k objednávce - zdarma
