

+420 222 360 250
obchod@amenit.cz
podpora@amenit.cz
Podmínky technické podpory
Žádost o odbornou pomoc

Hackeři rozpálili chladničky a mrazáky ve stovkách francouzských supermarketů
14.10.2026
Celosvětové dodávky počítačů ve 3. čtvrtletí roku 2026 klesly o 21 %
12.10.2026
Kybernetické hrozby se v éře AI mění každou hodinou
6.10.2026
Výrobci softwaru, aplikací i chytrých zařízení musí napadení hlásit do 24 hodin
1.10.2026
Nová verze eDokladů by měla u říjnových voleb obstát
30.9.2026
Kyberútočníky v srpnu nejvíce zaujala střední Evropa, své oběti lákali na výhody ve falešných mobilních aplikacích
24.9.2026
Ruští aktéři cílí na uživatele Signalu. NÚKIB vydává analýzu a doporučení, jak si aplikaci zabezpečit
23.9.2026
V Česku narostly případy dropperu, který útočníci prodávají jako nástroj k obcházení zabezpečení
18.9.2026
Tlačítko pro odstoupení od smlouvy bude nová povinná výbava e-shopů
11.9.2026
Podpora Windows 10 oficiálně skončila. Jak se připravit na Windows 11?
více v archivu
Další vlna podvodných emailů opět straší fiktivními dluhy u banky...

Další vlna podvodných emailů opět straší fiktivními dluhy u banky.
Vážený zákazníku, jsme velmi rádi, že jste využívali produktu naší banky... Pokud vám přijde email začínající touto větou, rovnou ho smažte a nenechejte se vyděsit.
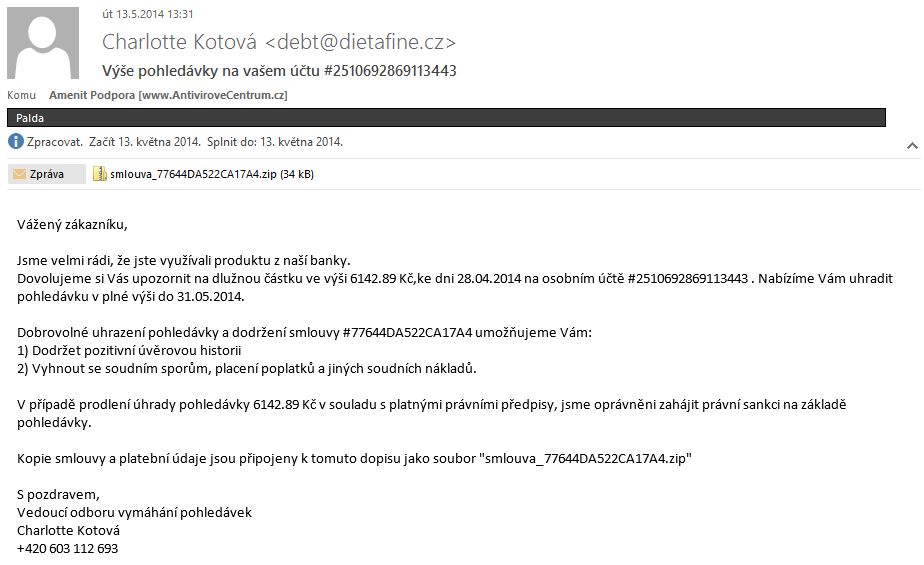
Českem opět obchází podvodný email, který má za úkol vyděšeného uživatele donutit otevřít přílohu. Přílohou je opět zazipovaný soubor, který obsahuje "kopie smlouvy a platební údaje". Soubor se bude jmenovat například "smlouva_846575C920ED66010.zip". V zazipovaném souboru se pak nachází SPUSTITELNÝ, tedy EXE soubor, který se jmenuje například "smlouva_21.03.2013-signed_3A8158331540479C8.exe".
Email v celé své kráse vypadá takto:
Útočníci mají podle všeho k dispozici velice rozsáhlý seznam emailových adres, na který podvodný email zasílají. Je tedy více než pravděpodobné, že se s emailem setkáte osobně, nebo že se objeví v mejlové schránce někoho ve vašem okolí. Věnujte tedy pár vteřin na to, abyste lidi ve svém okolí před tímto emailem varovali. Bohužel stále existuje mnoho uživatelů, kteří se nechají velice jednoduše a rychle vyděsit a přílohu se spustitelným souborem otevřou. Bohužel v tuto chvíli ne všechny antiviry tuhle potvoru zachytí. Potvoru detekuje například Eset, AVG, BitDefender, F-Secure nebo McAfee, bez detekce jsou zatím třeba Avast, ClamAV, Microsoft nebo Kaspersky.
Co přesně potvora v počítači provede? Po spuštění samozřejmě nakopíruje na disk nějaké soubory. V prvé řadě vytvoří dokument ve formátu RTF, který je ale čistý a slouží pouze jako zástěrka. Dále pak potvora zapíše do registrů položku, kterou si zajistí spuštění po startu počítače a samozřejmě také nakopíruje "sama sebe" do profilu uživatele:
/Users/%USERNAME%/AppData/Roaming/brothel/ate.exe
HKCU[%USERNAME%]\Software\Microsoft\Windows\CurrentVersion\Run\brothel [REG_SZ] = C:\\Users\\%USERNAME%\\AppData\\Roaming\\brothel\\ate.exe
Po aktivaci potvora posílá informace na adresu http://picapicachu.com/de/.
Co by mělo uživatele upozornit na to, že se jedná o podvod?
Jak už bylo řečeno asi milionkrát, každý uživatel by měl v prvé řadě spoléhat sám na sebe a svůj selský rozum a je potřeba vždy uživatelům zdůraznit, že musí přemýšlet nad tím, co udělají. V tomto konkrétním případě je potřeba uvažovat takto:
- znám nějakou Charlootte Kotovou???
- z oddělení pohledávek z naprosto neznámé banky???
- není uvedeno, za jakou organizaci Charlote píše
- bude mi banka posílat email z domény @dietafine.cz???
- poslala mi někdy banka někdy mejlem jakékoliv smlouvy či cokoliv jiného?
- pokud poslala, poslala to zazipované?
- když otevřu zazipovaný soubor, je v něm soubor s příponou exe, což je spustitelný soubor. Bude mít nějaký dokument z banky podobu spustitelného souboru?
Odpovědi na tyto otázky nutně musí znít - ne, Charlotu neznám, nevím z jaké banky mi píše a co má společného DIETA s bankou??? Dále pak - banka mi nikdy nic podobného neposlala mejlem, a když už by poslala jakýkoliv dokument, tak nebude zazipovaný a nebude mít příponu EXE.
Závěr musí být nutně pouze jeden jediný - s pravděpodobností 105% nemám důvod jakoukoliv zprávu podobného charakteru řešit. A pokud bych už připustil variantu, že jsem dlužník, pak určitě nebudu reflektovat na emailem zaslané informace a vše budu řešit telefonicky či písemně.
V žádném případě se tedy podobnými emaily, který zcela jistě bude přibývat, není potřeba zabývat a lze je s potěšením rovnou smazat...





Možnosti platby:
- převodem na účet
- platební kartou


Možnosti dodání:
- elektronické licence - zdarma
- dárky k objednávce - zdarma
