


+420 222 360 250
obchod@amenit.cz
podpora@amenit.cz
Podmínky technické podpory
Žádost o odbornou pomoc


Podle tří čtvrtin firem AI urychluje kyberútoky. V obraně ji ale využívá méně než polovina
11.11.2026
Nudify Apps aneb co dělat, když vás AI svlékne?
6.11.2026
Hrozby pro macOS: V útocích na počítače od Apple převládá technika ClickFix, pomáhá šířit infostealer
27.10.2026
Malware Hiddad je stále největší hrozbou pro mobily v Evropě, stabilní detekce svědčí o jeho úspěšnosti
23.10.2026
Malware CloudEyE stál v září za polovinou útoků na Česko, nejvíce od začátku letošního roku
20.10.2026
Hackeři rozpálili chladničky a mrazáky ve stovkách francouzských supermarketů
14.10.2026
Celosvětové dodávky počítačů ve 3. čtvrtletí roku 2026 klesly o 21 %
12.10.2026
Kybernetické hrozby se v éře AI mění každou hodinou
6.10.2026
Výrobci softwaru, aplikací i chytrých zařízení musí napadení hlásit do 24 hodin
1.10.2026
Nová verze eDokladů by měla u říjnových voleb obstát
více v archivu

Kyberlumpi ukradli venezuelské armádě gigabajty důvěrných dokumentů

Kyberlumpi ukradli venezuelské armádě gigabajty důvěrných dokumentů.
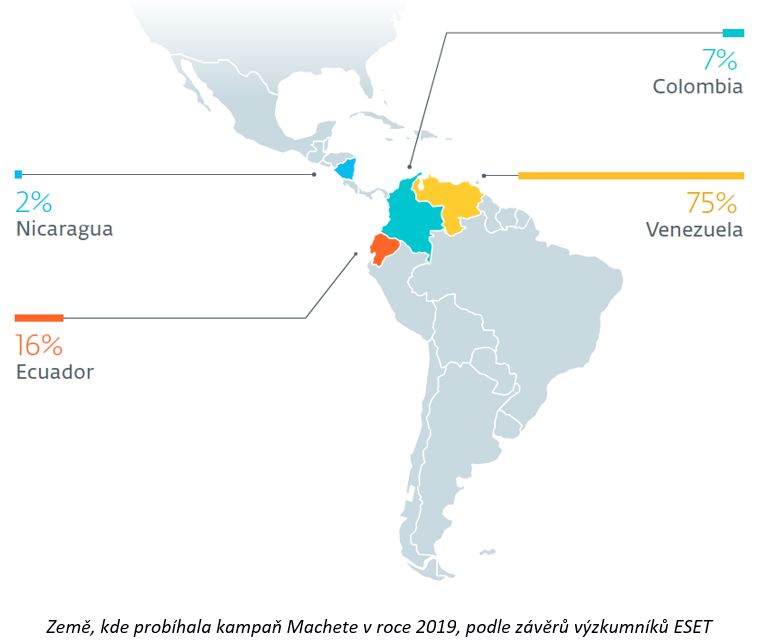
Výzkumný tým bezpečnostní společnosti ESET odhalil útoky na významné státní instituce v Latinské Americe. Více než polovina napadených počítačů patří venezuelským ozbrojeným silám. Mezi jejich cíli byly i další instituce, od policie a školství až po ministerstva zahraničních věcí. Většina útoků (75 %) se odehrála ve Venezuele, dalších 16 % v Ekvádoru, kde byla cílem také armáda. K dalším incidentům došlo v Kolumbii (7 %) a Nikaragui (2 %). Skupina, která stojí za těmito útoky, ukradla každý týden gigabajty důvěrných dokumentů. Skupina je přitom stále vysoce aktivní. Zaútočila navíc v době, kdy je situace v regionu napjatá.
Výzkumný tým ESET sledoval nové verze kyber zločineckých nástrojů Machete, které byly poprvé objeveny před rokem. Během pouhých tří měsíců, mezi březnem a květnem letošního roku, odhalili analytici ESET přes 50 napadených počítačů, které komunikovaly s řídícím serverem patřícím skupině. Útočníci pravidelně měnili samotný malware, jeho infrastrukturu i techniky tzv. spear phishingu.
„Operátoři Machete používají efektivní techniky spear phisingu. Útoky v Latinské Americe plánují jako dlouhodobé a mohou tak sbírat informace a postupně měnit taktiku roky. Dobře znají své cíle, ví jak napodobit styl jejich běžné komunikace a které dokumenty mají největší cenu,“ říká expert společnosti ESET Matias Porolli. „Útočníci se při krádežích zaměřují nejen na běžné dokumentové formáty ale i na některé specifické, například ty, které používají geografické informační systémy (GIS). Skupina se zajímá především o soubory popisující navigační trasy a umístění objektů pomocí vojenských navigačních souřadnic (MGRS),“ dodává.
Útočníci klamou oběti pomocí cílených e-mailů
Skupina útočníků stojící za backdoorem Machete zasílá velmi specifické phishingové e-maily přímo svým obětem. Ve snaze oklamat nic netušící oběti, používají operátoři Machete pravé, dříve odcizené dokumenty, například utajené vojenské informace. Mezi nimi byly například radiogramy, což jsou dokumenty využívané armádou ke komunikaci. K tvorbě přesvědčivých phisingových e-mailů útočníci využívají detailní znalost vojenského žargonu a etikety.
Důmyslný backdoor se instaluje postupně
Útok začíná samorozbalovacím souborem, který obsahuje zajímavý dokument sloužící jako návnada a pokrčuje stažením a instalací komponenty backdooru. Ten se skládá ze špionážních komponent, které umožňují kopírování a šifrovaných dokumentů, vytváření snímků obrazovky nebo záznam stisknutých kláves.
Komponenta mající na starosti persistenci v systému se spouští každých 30 minut a je schopna instalovat i další moduly. Komunikace s řídícím serverem probíhá v intervalu 10 minut, tak aby bylo zajištěno brzké odeslání ukradených dat. Jednotlivé části backdooru se v souborovém systému snaží zůstat bez povšimnutí využitím slova „Google“ ve svém názvu.
„Operace této kyberšpionážní skupiny jsou intenzivnější než kdy dřív. Naše vyšetřování ukázalo, že malware se rychle vyvíjí, někdy i během týdnů. Rozdílné části v kódu Machete a základní infrastruktura nás vedou k názoru, že se jedná o španělsky hovořící skupinu,“ soudí Porolli.










Možnosti platby:
- převodem na účet
- platební kartou


Možnosti dodání:
- elektronické licence - zdarma
- dárky k objednávce - zdarma
