

+420 222 360 250
obchod@amenit.cz
podpora@amenit.cz
Podmínky technické podpory
Žádost o odbornou pomoc
Nudify Apps aneb co dělat, když vás AI svlékne?
6.11.2026
Hrozby pro macOS: V útocích na počítače od Apple převládá technika ClickFix, pomáhá šířit infostealer
27.10.2026
Malware Hiddad je stále největší hrozbou pro mobily v Evropě, stabilní detekce svědčí o jeho úspěšnosti
23.10.2026
Malware CloudEyE stál v září za polovinou útoků na Česko, nejvíce od začátku letošního roku
20.10.2026
Hackeři rozpálili chladničky a mrazáky ve stovkách francouzských supermarketů
14.10.2026
Celosvětové dodávky počítačů ve 3. čtvrtletí roku 2026 klesly o 21 %
12.10.2026
Kybernetické hrozby se v éře AI mění každou hodinou
6.10.2026
Výrobci softwaru, aplikací i chytrých zařízení musí napadení hlásit do 24 hodin
1.10.2026
Nová verze eDokladů by měla u říjnových voleb obstát
30.9.2026
Kyberútočníky v srpnu nejvíce zaujala střední Evropa, své oběti lákali na výhody ve falešných mobilních aplikacích
více v archivu
Cloud Atlas APT vylepšil své schopnosti o polymorfický malware

Malware Cloud Atlas, řadící se mezi pokročilé trvalé hrozby (APT), který je známý také jako Inception, vylepšil své nástroje. Ty mu umožňují vyhnout se detekci prostřednictvím standardních indikátorů napadení. V poslední době zaznamenali odborníci útoky tímto malwarem v řadě organizací ve východní Evropě, centrální Asii a Rusku.
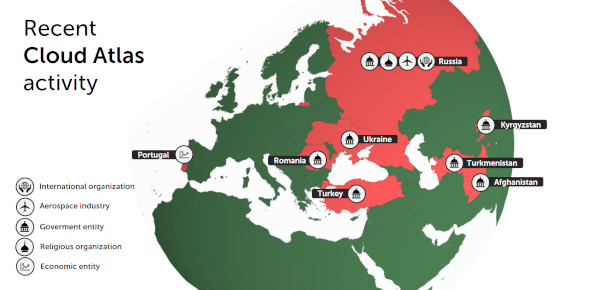
Cloud Atlas je kybernetickou hrozbou, která má velmi bohatou historii. Své kyberšpionážní aktivity cílí především na průmyslové podniky a vládní subjekty. Je aktivní od roku 2014, kdy došlo k její první detekci. Za několik posledních týdnů registrovali odborníci z Kaspersky aktivity Cloud Atlas zacílené na mezinárodní ekonomické a letecké společnosti, vládní a náboženské organizace v Portugalsku, Rumunsku, Turecku, Ukrajině, Rusku, Turkmenistánu, Afghánistánu a Kyrgyzstánu.
Po úspěšné infiltraci systému je Cloud Atlas schopný:
- Sbírat informace o systému, k němuž získal přístup.
- Zaznamenávat hesla.
- Zasílat nově vzniklé .txt, .pdf, .xls a .doc soubory na C&C server.
I když Cloud Atlas od svého vzniku nijak výrazně nezměnil svou taktiku, pozorují odborníci od roku 2018 nový způsob infikování obětí a jeho další nepozorované šíření (lateral movements) napadenou sítí. V minulosti Cloud Atlas při zahájení útoku jako první poslal spear-phishingový e-mail se škodlivou přílohou. Když došlo k úspěšné infikaci oběti, byl spuštěn PowerShower – přiložený malware určený pro počáteční průzkum systému a stažení dalších škodlivých modulů – umožňující další fáze kyberzločineckých operací.
Aktualizovaný řetězec infekce posunuje spuštění PowerShower na pozdější fázi útoku. Místo toho se po prvotní infekci zařízení stáhne a spustí škodlivá HTML aplikace. Ta následně o napadeném počítači sbírá informace a stahuje další škodlivý modul VBShower. Tento modul má za úkol vymazat důkazy o přítomnosti malwaru v systému a komunikovat s útočníky prostřednictvím C&C serverů další postup útoku. Na základě obdrženého příkazu buď malware stáhne a spustí PowerShower nebo jiný, dobře známý backdoor spojený s Cloud Atlas.
I když je tento nový infekční řetězec obecně mnohem komplikovanější než předchozí model, jeho hlavním rozlišovacím prvkem je skutečnost, že jsou škodlivá HTML aplikace a modul VBShower polymorfické. To znamená, že se kód obou modulů s každou další infekcí modifikuje – každá infekce tam má nový a unikátní kód. Podle odborníků na kybernetickou bezpečnost z Kaspersky je cílem těchto aktualizovaných verzí co možná nejvíce škodlivý program zneviditelnit, tak aby je neodhalila bezpečnostní řešení spoléhající se na běžné indikátory napadení (IoC).
"Je zcela běžné, že společnosti v našem oboru sdílejí indikátory napadení. Díky tomu jsme schopni pružně reagovat na probíhající mezinárodní kyberšpionážní akce a minimalizovat škodlivé dopady. Nicméně už v roce 2016 jsme předpovídali, že IoC začnou zastarávat a nebude na ně stoprocentní spoleh v situacích, kdy by měly odhalit cílený síťový útok. Tyto úvahy dokázal už útok ProjectSauron a současný vývoj s Cloud Atlas je dalším pokračováním. Neznamená to ale, že se chycení útočníků stává složitějším. Pouze je nutné, aby se kyberbezpečnostní řešení a schopnosti vyvíjely současně s měnícími se dovednostmi hackerů," říká Felix Aime, bezpečnostní odborník z GReAT týmu společnosti Kaspersky.
Společnost Kaspersky doporučuje, aby organizace používaly řešení proti cíleným útokům, která mají vylepšené indikátory útoku (IoA). Ty se zaměřují na taktiku, techniky a aktivity hackerů, které provádějí v přípravné fázi útoku. IoA sledují použité techniky bez ohledu na to, v jakých nástrojích jsou použité. S nejnovější databází IoA pracují řešení Kaspersky Endpoint Detection and Response i Kaspersky Anti Targeted Attack.





Možnosti platby:
- převodem na účet
- platební kartou


Možnosti dodání:
- elektronické licence - zdarma
- dárky k objednávce - zdarma
