

+420 222 360 250
obchod@amenit.cz
podpora@amenit.cz
Podmínky technické podpory
Žádost o odbornou pomoc
Hrozby pro macOS: V útocích na počítače od Apple převládá technika ClickFix, pomáhá šířit infostealer
27.10.2026
Malware Hiddad je stále největší hrozbou pro mobily v Evropě, stabilní detekce svědčí o jeho úspěšnosti
23.10.2026
Malware CloudEyE stál v září za polovinou útoků na Česko, nejvíce od začátku letošního roku
20.10.2026
Hackeři rozpálili chladničky a mrazáky ve stovkách francouzských supermarketů
14.10.2026
Celosvětové dodávky počítačů ve 3. čtvrtletí roku 2026 klesly o 21 %
12.10.2026
Kybernetické hrozby se v éře AI mění každou hodinou
6.10.2026
Výrobci softwaru, aplikací i chytrých zařízení musí napadení hlásit do 24 hodin
1.10.2026
Nová verze eDokladů by měla u říjnových voleb obstát
30.9.2026
Kyberútočníky v srpnu nejvíce zaujala střední Evropa, své oběti lákali na výhody ve falešných mobilních aplikacích
24.9.2026
Ruští aktéři cílí na uživatele Signalu. NÚKIB vydává analýzu a doporučení, jak si aplikaci zabezpečit
více v archivu
Bankovní trojani útočí na podnikové sítě...

Bankovní trojani útočí na podnikové sítě...
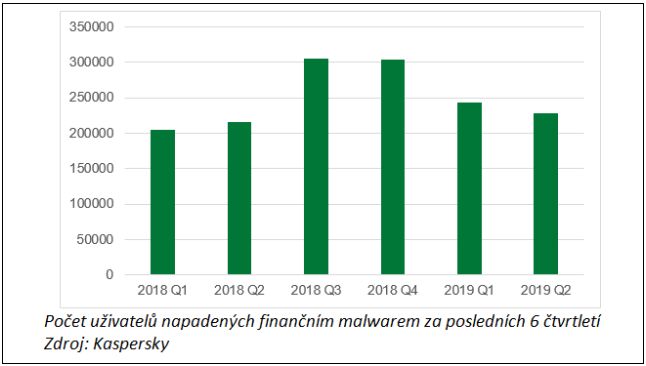
V prvním pololetí tohoto roku zaútočil malware určený pro krádeže peněz, kryptoměn a internetových finančních služeb na 430 000 uživatelů. Podle zjištění odborníků ze společnosti Kaspersky je to oproti loňskému prvnímu pololetí sedmiprocentní nárůst. Třetinu napadených (30,9 %) tvoří korporátní uživatelé – což je o polovinu více než loni (15,3 %).
Finanční malware, často označovaný také jako bankovní trojští koně, je navržený k tomu, aby kradl finanční prostředky a data. Zločincům také umožňuje vstoupit do zařízení a účtů běžných uživatelů i finančních institucí. Tato kybernetická hrozba je stará v podstatě jako internet sám, protože finance byly a jsou jednou z hlavních motivací kyberzločinců. Analýza společnosti Kaspersky potvrzuje, že se neustále objevují nové vzorky malwaru zacílené na krádeže financí především z korporátního prostředí. Korporátní sítě se totiž obvykle skládají z mnoha propojených zařízení a když dojde k infikování jednoho, neblahé následky ponese celá síť.
Typický scénář šíření finančního malwaru zahrnuje spamové e-maily a phishingové internetové stránky. Obzvláště phishingové stránky jsou zákeřným nástrojem, protože velmi úspěšně napodobují legitimní internetové stránky. Mají ale pouze jeden cíl. Krást přihlašovací údaje, informace z platebních karet a další citlivé informace internetových uživatelů. V průběhu prvního pololetí tohoto roku zaznamenali odborníci z Kaspersky více než 339 000 phishingových útoků ze stránek, které napodobovaly domovské stránky velkých bank.
Kyberbezpečnostní odborníci také sestavili seznam nejpoužívanějších rodin bankovních trojanů, které hackeři použili k útokům na uživatele. Za čtyřmi z deseti útoků (40 %) na korporátní uživatele stojí RTM bankovní trojský kůň – jeden z nejnebezpečnějších typů bankovního malwaru minulého roku, který je zacílen na firmy. Dalších 15 % obětí měl na svědomí bankovní trojan Emotet. V jeho případě se jedná o obzvláště nebezpečný malware, který se po proniknutí do sítě může samovolně šířit systémem skrz zranitelnosti v neaktualizovaných zařízeních. Poté je schopen do infikované sítě stahovat další hrozby. Trojici nejčastěji identifikovaných bankovních koní doplňuje Trickster, jehož podíl činí 12 %.
Finančnímu malwaru zacílenému na běžné uživatele dominoval malware Zbot s 26% podílem. Ten krade přihlašovací údaje a je schopný zajistit útočníkům i vzdálený přístup do napadeného zařízení. Na druhém místě skončil trojan RTM a na třetím Emotet. Za pozornost stojí fakt, že v roce 2018 byl RTM trojan zaměřený pouze na organizace a firmy, zatímco data z letošního prvního pololetí ukazují, že se začíná častěji zaměřovat i na běžné, domácí uživatele.
„V nadcházejících měsících očekáváme další nárůst počtu útoků finančním malwarem. Ten se obvykle dostaví po letních prázdninách, kdy uživatelé svá zařízení používají méně, a je tedy méně pravděpodobné, že se stanou obětí hackerů. Uživatelé by proto ke všem bankovním a finančním operacím na internetu měli přistupovat obezřetně,“ říká Oleg Kupreev, bezpečnostní odborník ze společnosti Kaspersky.
Aby se firmy nestaly obětí finančního malwaru, doporučují odborníci z Kaspersky tato opatření:
- Pravidelně školte své zaměstnance v oblasti kybernetické bezpečnosti. Speciální pozornost věnujte zaměstnancům, kteří mají na starosti účetnictví.
- Pravidelně aktualizujte veškerý software, který ve firmě používáte.
- Zablokujte instalace programů pocházejících z neznámých zdrojů.
- Na koncová zařízení implementujte EDR řešení, které zajistí včasnou detekci, vyšetření a vyřešení případného kybernetického incidentu. Například řešení Kaspersky Endpoint Detection and Response je schopné detekovat i neznámý bankovní malware.
- Zajistěte si přístup k nejnovějším informacím o kybernetických hrozbách, které následně můžete integrovat do svého SIEM.
ZDROJ:Tisková správa společnosti Kaspersky





Možnosti platby:
- převodem na účet
- platební kartou


Možnosti dodání:
- elektronické licence - zdarma
- dárky k objednávce - zdarma
